Chrome 自带密码管理器够用吗?三种方案对比
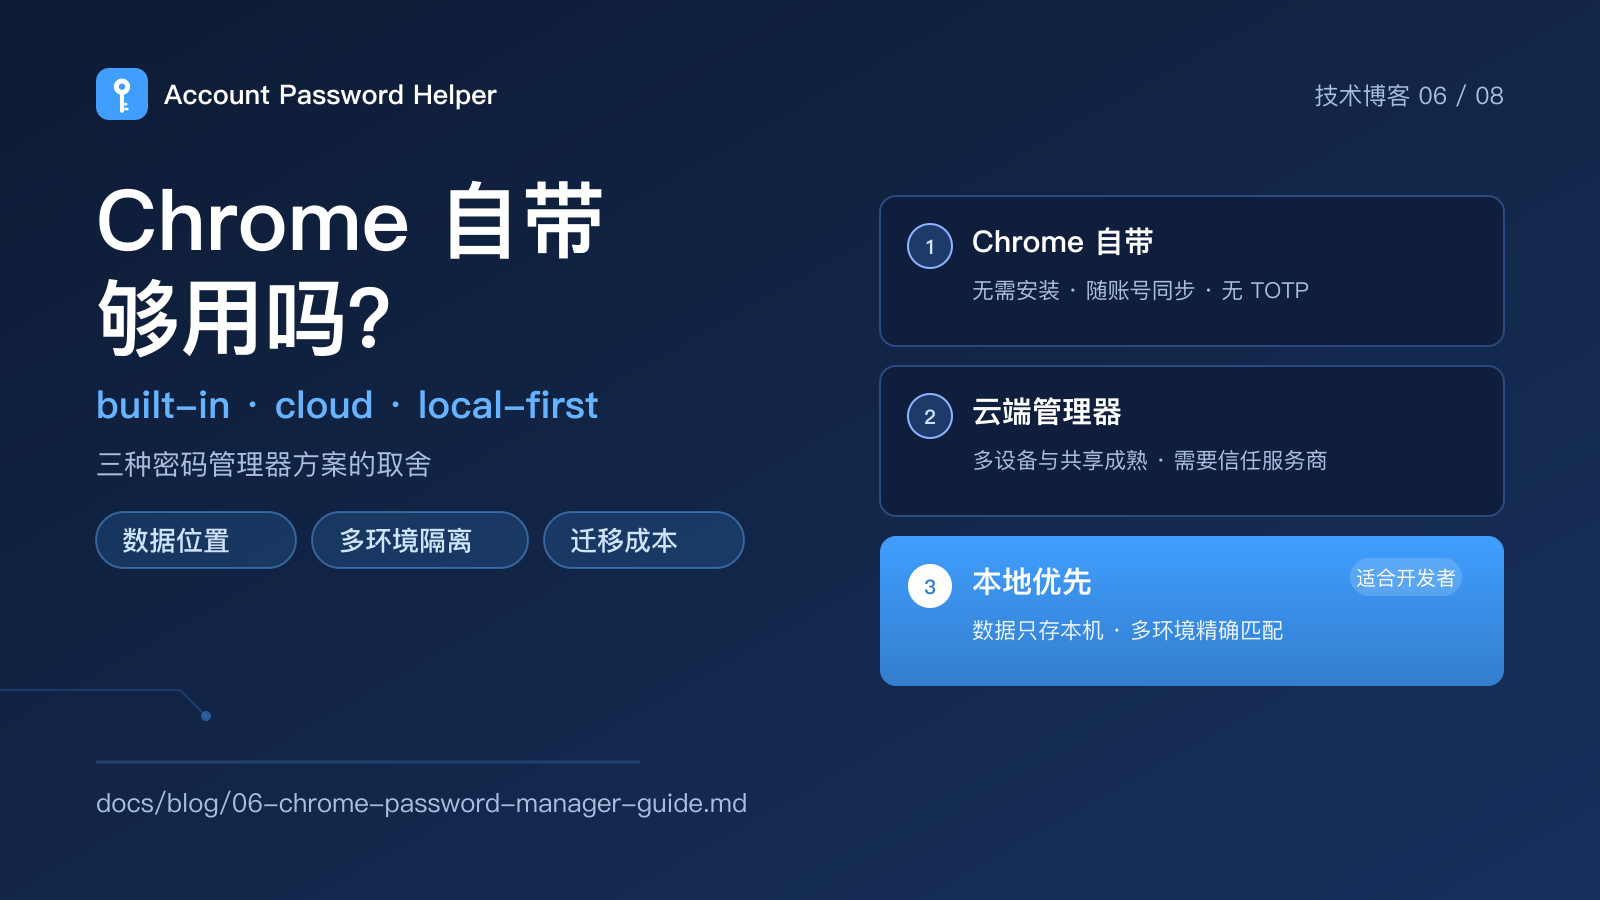
几乎每个用 Chrome 的人都被问过「要保存这个密码吗?」。点了几次「保存」之后,浏览器里就攒下了一套能用的密码。于是问题变成了:既然 Chrome 已经自带密码管理器,为什么还要再装一个?
答案取决于你把哪件事看得更重:省事、跨设备,还是对数据和匹配边界的控制权。这篇文章不急着推荐某一个产品,而是先把三种常见方案拆开,再给一张可以直接照着选对照表。
先看四个维度
评估密码管理器时,功能列表很容易让人挑花眼。对大多数开发者、测试和普通用户来说,真正影响日常体验的是这四个维度:
- 数据放在哪里:只在本机、同步到云端,还是两者兼有;
- 账号怎么匹配:同一站点的 dev / test / prod 会不会互相串号;
- 登录之外还做什么:TOTP、密码生成、安全体检、导入导出;
- 迁移和退出的成本:数据能不能带走,格式是否透明。
把维度定下来,选择就清楚多了。
Chrome 自带:最方便,也有明确边界
Chrome 自带密码管理器的优势几乎不用解释:无需安装、登录时自动提示保存、在 Chrome 生态里体验顺滑。对「只有一台电脑、只有几个常用网站」的用户,它已经够用。
但它有几个边界需要知道:
- 同步意味着数据会离开本机。 开启 Chrome 同步后,保存的密码会随 Google 账号同步到其他设备。这解决了多设备问题,也意味着你接受了「数据由浏览器厂商托管」这个前提。
- 多环境匹配通常按站点/主域判断。 对普通用户这是贴心,对开发者却可能是灾难:
admin-dev.example.com与admin.example.com往往被当成同一个站,填充时未必能稳定区分。 - 没有内置 TOTP。 两步验证码仍然要在手机或另一个工具里找;登录到第二步时还要切应用。
- 密码健康能力有限。 泄露提醒、复用检查通常依赖厂商的云端能力,而不是完全在本机计算。
所以 Chrome 自带适合「简单、单设备、对同步不敏感」的场景;一旦你开始维护多套环境,或者希望把密码数据留在本机,它就不太够了。
云端密码管理器:多设备与共享更成熟
Bitwarden、1Password 这类云端管理器解决的是另一类问题:多设备同步、浏览器与手机一致、团队共享、紧急访问、成熟的导入导出。它们的工程质量和安全设计通常都很扎实,对普通用户和需要共享的团队很有吸引力。
代价同样明确:你必须信任服务商的服务器、客户端实现和商业持续性。这不是说云端一定不安全,而是说信任边界从「你的电脑」扩大到了「你的电脑 + 服务商」。此外,订阅制意味着长期成本;对只需要本地管理的人来说,可能为用不到的能力付费。
如果你的核心需求是多设备、家庭共享或团队共享,云端方案通常更省心;如果你的核心需求是「数据只留在本机」和「多环境严格隔离」,本地优先工具更合适。
本地优先工具:把信任边界收回本机
「本地优先」不是「永远不联网」,而是数据默认只存在本机,联网只发生在必要且明确的环节。以账号密码管理助手为例:
- 主密码经 PBKDF2-SHA256(600,000 轮)派生密钥,用户名、密码、网址、备注与 TOTP 密钥逐字段以 AES-256-GCM 加密;
- 密文写入浏览器本地存储,密码内容不上传服务器;
- 没有账号体系、没有订阅、没有广告,代码以 GPL-3.0 开源,权限与网络请求可以自己核对;
- 精确主机名匹配隔离 dev / test / prod,
localhost与127.0.0.1按端口区分; - 内置 TOTP、密码生成器与离线安全体检。
它的代价也要说清楚:不提供跨设备同步,备份与迁移由你自己掌握;主密码遗忘默认无法找回(除非事先登记过离线恢复密钥),需要定期导出加密备份;它保护的是静态数据与本地存储,不能替代操作系统安全,也不能在电脑已被入侵时保证绝对安全。
适合本地优先工具的典型用户:
- 同时维护多套环境账号的开发者与测试;
- 希望密码数据不经过第三方服务器的隐私敏感用户;
- 能接受「自己负责备份」、并愿意定期导出加密备份的人。
一张选择清单
| 你的情况 | 更合适的方向 |
|---|---|
| 只有一台电脑,网站不多,不介意浏览器同步 | Chrome 自带 |
| 多台设备、手机也要用,或需要家庭/团队共享 | 云端密码管理器 |
| 需要严格隔离 dev / test / staging / prod | 本地优先 + 精确域名匹配 |
| 希望 TOTP、密码生成、体检都在一个本地工具里 | 本地优先工具 |
| 完全不能接受密码内容离开本机 | 本地优先 + 加密备份 |
| 需要团队共享同一套凭据 | 团队密码管理器或企业密钥管理,不建议群聊发密码 |
最后:先明确边界,再谈功能
密码管理器没有「全能冠军」。Chrome 自带胜在无感,云端胜在同步与共享,本地优先胜在数据边界与多环境控制。真正要问的是:你愿意把哪部分信任交给谁,以及你愿意为哪部分便利付多少钱。
如果你想进一步比较具体功能与权限边界,可以看这份本地优先方案与 Bitwarden、1Password 的逐项对比;如果你更关心加密实现,可以读Web Crypto 加密实践。
如果你正好需要一款本地优先、开源免费的 Chrome 密码管理器,可以试试账号密码管理助手:支持多环境精确匹配、一键登录、内置 TOTP 与离线安全体检,数据只写本机。