开源 GPL-3.0 · 本地加密 · 密码不上传

本地加密的密码管理器
为开发者与测试人员而做

账号密码管理助手是一款开源的 Chrome 密码管理扩展:账号、密码、URL、备注与 TOTP 密钥逐字段 AES-256-GCM 加密后只存您本机,再替您在网站上完成填充、勾选协议与点击登录。精确主机名隔离 dev/test/staging/prod 多环境账号,需要时按三档放宽;另内置离线安全体检与密码生成器。无需注册、没有服务器、数据不上传。

无法访问 Google?可从 GitHub Releases 下载 zip 包手动安装

安全声明:本插件为开发、测试与日常登录场景而生:所有数据仅保存在浏览器本地,经 AES-256-GCM 加密,密码内容不经网络上传。为保障您的资产安全,建议不要在任何浏览器扩展中存放银行、支付等高敏感凭证。
AES-256-GCM 本地加密
4654 项自动化测试用例
5 个敏感字段逐字段加密
3 档跨子域名匹配
6 款主题配色
30 条命令面板命令
0 个云端账号与同步服务器

五个敏感字段加密后只写入本机 chrome.storage.local · 唯一外联为每 6 小时一次的匿名版本检查 · GPL-3.0 源码可审计

它消掉了哪一类成本

右列每一行都是扩展已经实现的行为,不是路线图上的承诺

同一件事的两种做法,左边是装之前,右边是装之后
场景 没有它时 有了它之后
多环境账号 同一套系统的 dev / test / staging / prod 四个账号存在一起,自动填充时互相覆盖,填错环境是常事。 默认按精确主机名匹配,四个环境的账号互不串号;确实要共用一套时,再按需放宽一档。
两步验证 密码在管理器、验证码在手机上:登录到一半要切 App、找条目、抄六位数字,码过期了还得重来。 TOTP 密钥与密码存在同一条目里,跳到验证码页自动锚定活码胶囊,点「填入」就完成第二步。
填不进去的页面 自建登录页、老系统、Shadow DOM 里的输入框,浏览器认不出来,只能手工敲。 可给该域名指定账号框 / 密码框的 CSS 选择器,并深入 Shadow DOM 取字段;规则能导出 JSON 分发给同事。
密码存在哪儿 存进云端,就要接受「服务器可能被攻破」这个前提,还要为多端同步付订阅费。 五个敏感字段逐个 AES-256-GCM 加密后只写本机 chrome.storage.local,无云端、无账号、无订阅。
搬家 从别的密码管理器迁出,要么手工重录一遍,要么被导出格式劝退。 自动识别 Chrome / LastPass / Bitwarden / 1Password 的导出格式,CSV / JSON 双格式,30 秒搬完。
哪些密码该换 复用、太弱、早就泄露过——不逐个查就永远不知道,等出事再换已经晚了。 一键 0-100 离线体检,按复用 / 弱密码 / 常见泄露 / 长期未更新四维加权,全程本机计算。

试一试

同一站点的多环境账号,扩展会展示哪几个?

输入一个主机名、切换三档匹配规则,看候选列表怎么变。演示数据是虚构的,规则与扩展内一致;放宽档位只改变展示与可填充范围,不改变自动保存的判重口径。

匹配档位
admin.example.com · 命中 3 / 11 条 档位 ①:只认与当前主机名完全一致的条目
  • 精确匹配
  • 精确匹配
  • 精确匹配

演示数据为虚构账号;localhost、127.0.0.1、[::1] 视为同一台机器,在任何档位下都按端口隔离。

核心特性

从加密存储到智能填充,从两步验证到安全体检,一站式覆盖账号密码的全生命周期

纯本地加密,密码不上传服务器

主密码经 PBKDF2(600,000 次迭代)派生 256-bit 密钥,用户名、密码、网址、备注、TOTP 逐字段密文存储;锁定与会话过期只销毁会话密钥材料(数据本就密文落盘),密码内容永远不上传任何服务器;主密码输入框实时检测大写锁定并给出提示,避免大小写误输被当成「密码错误」。

PBKDF2 · 600K 迭代 AES-256-GCM 密码不上传 闲置 / 重启自动锁定
四种方式,一键安全填充

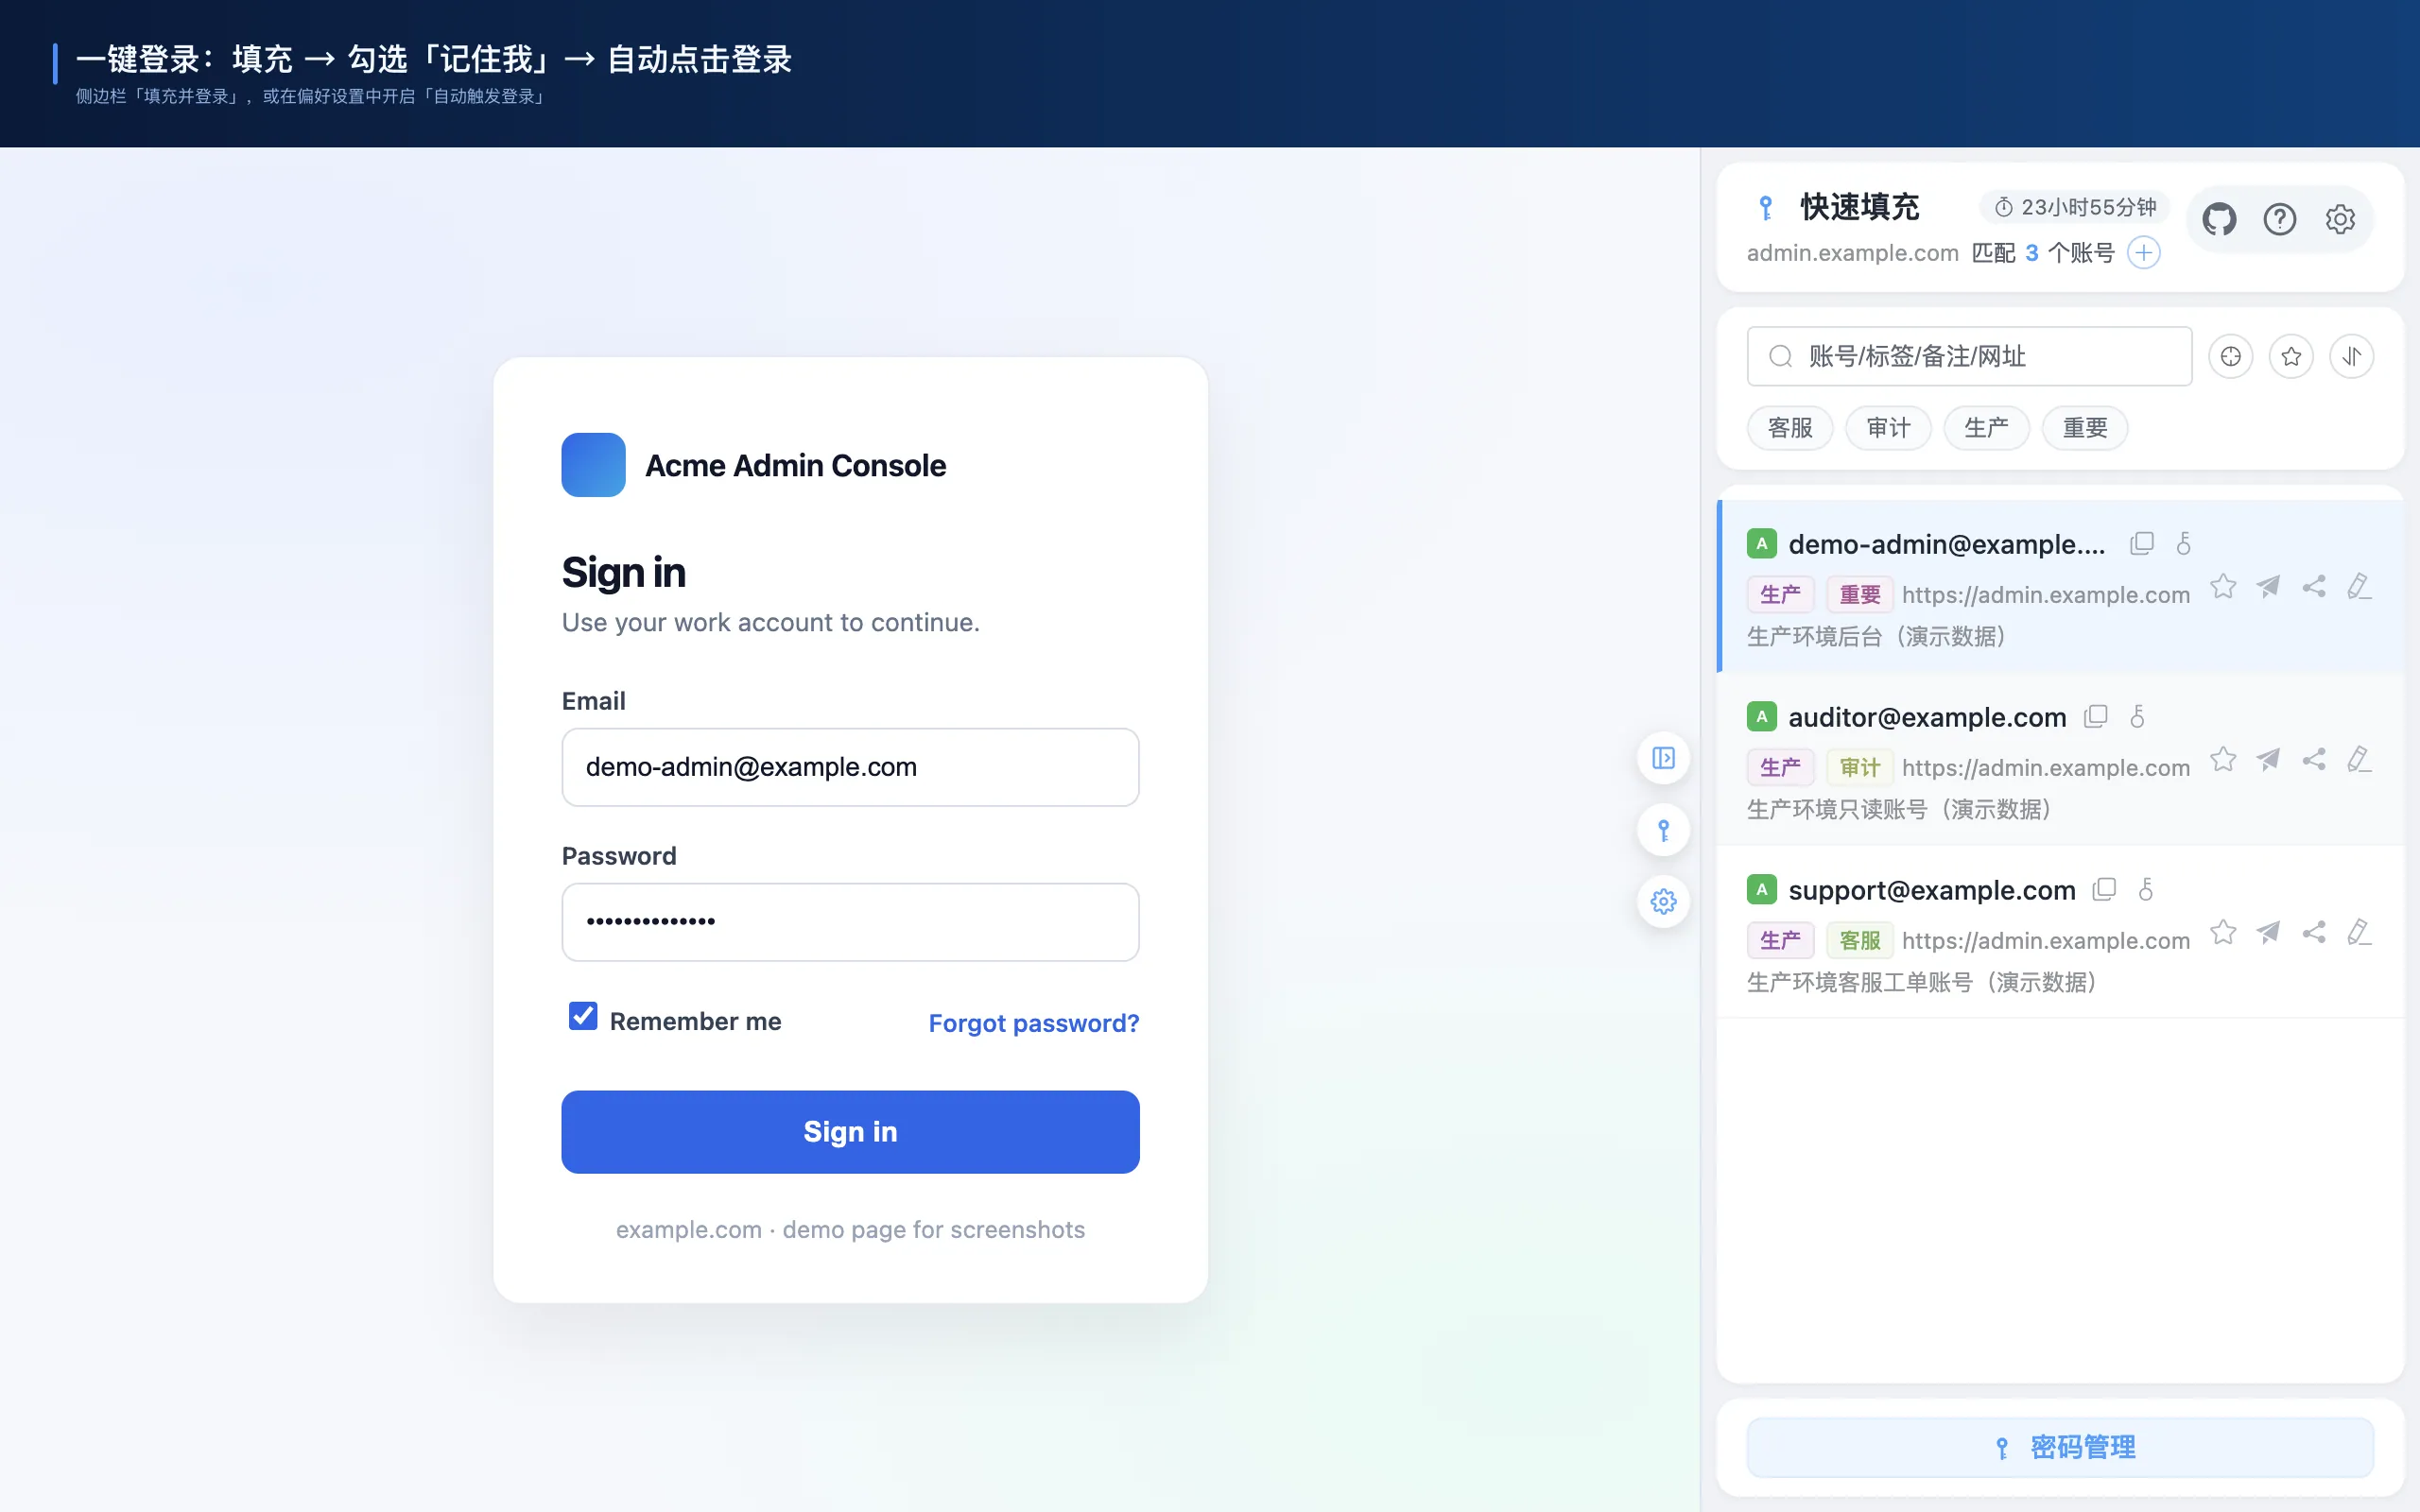
输入框内联迷你面板(默认)、侧边栏、右键菜单、一键填充快捷键任你选;四重填充策略兼容 React / Vue 等现代框架与传统页面,精确域名匹配区分多测试环境,侧边栏可一键切换「本站 / 全站」搜索范围,可选填充后自动登录。

侧边栏 Ctrl+Shift+L 内联面板 Ctrl+Shift+K 一键填充 Ctrl+Shift+F 右键填充 自动触发登录 密码可见性切换 分享卡片一键复制

智能识别登录表单

自动识别用户名、密码、手机号、验证码字段(含跨 iframe),并能自动勾选「记住密码」「同意条款」等选项。

TOTP 两步验证

扫描网页二维码 / 上传图片一键添加密钥,动态验证码本地生成(RFC 6238,本地生成),列表、侧边栏与内联面板实时展示活码与倒计时,支持一键填充 / 复制验证码;GitHub 式两步登录跳转验证码页后自动衔接活码胶囊。

安全体检仪表盘

一键生成 0~100 综合评分,四个计分维度加权(密码复用 35、弱密码 25、常见泄露 20、长期未更新 20),「未开两步验证」单独提示不计分;支持到期提醒,全程本地计算。

自动保存登录凭证

Chrome 式凭证捕获,登录时弹窗确认;弹窗中可编辑标签和备注;支持白名单/黑名单匹配、凭证指纹智能去重、「不再提示」一键屏蔽域名;弱密码与密码复用会在弹窗内联预警(只提醒,不拦截保存)。

导入导出与加密备份

CSV / JSON 双格式,自动识别 Chrome、LastPass、Bitwarden、1Password 导出格式;.aph 加密备份导出/导入,邮箱备份 + 定时备份提醒。

标签、收藏与智能搜索

标签多选(颜色稳定一致)、标签筛选、收藏置顶(上限可配 + LRU 淘汰)、多字段智能搜索(拼音/首字母缩写 + 命中高亮)与排序、一键去重、批量删除/批量编辑标签/导出选中条目;条目「查看详情」可只读浏览备注全文与密码修改历史,无需进入编辑态——长列表管理井井有条。

密码生成器双模式

随机密码(长度 / 字符集 / 排除易混淆字符可配)与助记词组(本地 3080 词词库)双模式,基于 Web Crypto 密码学安全随机,实时展示强度。

Vector-Sunset-King-Ready73

强4/4

演示词库为 96 词节选,扩展内置 3080 词全量。

回收站与修改历史

删除条目进回收站保留 30 天可随时恢复(列表最近删除在前、支持关键词检索);密码修改历史可配置启用/关闭(每条最多保留 1~10 份加密快照,默认 3 份),改错一键回滚;修改主密码原子换钥不丢数据。

主题换肤与双语界面

6 款色彩主题 + 中英文双语即时切换;条目展示网站图标(读取浏览器本地缓存,不发网络请求),长列表辨识更快。

个人信息库

独立的个人信息收藏夹,存放姓名、证件号、手机号、邮箱、住址、银行卡(卡号 / 发卡行 / 持卡人 / 有效期 / CVV)与自定义字段;库在管理页打开,也可在网页输入框上右键「从个人信息库选择」直接召唤,取完值点提示条的「回到原网页」就回到原来那一格(该右键项只跳转,不读字段内容、不回填页面);整块 AES-256-GCM 加密、机密字段默认掩码,打开需主密码复验(默认同一管理页会话内只问一次);支持逐字段或整卡一键复制 (复制内容按时限自动清除剪贴板)、批量显示 / 隐藏机密、逐张折叠或一键折叠全部卡片、按最近修改 / 创建时间 / 类别 / 标题排序(档位记在本机)、拼音搜索与命中计数、按勾选导出子集、保存时疑似重复提醒与 100 条上限提示;加密 .aphid 备份导出导入,另提供需主密码复验 + 风险确认的可选明文 .json 导出 / 回导;库内自带回收站,删除条目保留 30 天可恢复或彻底删除,逾期自动清理;不参与自动备份,建议定期手动导出加密备份。

站点规则兜底

登录框藏在自定义组件里、识别不到输入框?在密码管理页「站点规则」为该域名手写用户名与密码框的 CSS 选择器(规则域名需与登录页域名完全一致),每条规则自带「Shadow DOM 穿透」开关,默认开启、只作用于开放影子根。规则可导出为纯文本 JSON(只含域名与选择器,不含凭据)并按域名合并导入,团队共享一套配置,不必逐台浏览器调。

域名与端口两级隔离

默认只展示与当前域名完全一致的条目;「精确 + 通配条目」让网址写成 *.qq.com 的账号在该站任意子域出现;「同主域名」再补一层兜底——当前域名没有账号时带出主域与兄弟子域的条目并标注「跨子域」。另一条独立的端口轴可以把同一域名下不同端口的服务也隔开:写了端口的账号只在同端口出现,没写端口的只在该域名协议的默认端口出现。放宽只改变展示与可填充的账号,自动保存的判重口径不随跨子域档位改变。

功能演示

从初次设置到日常使用,一图看懂每一项功能

工作原理

从打开登录页到凭证回写,一次填充在你自己的电脑上走过的四步

1

识别登录页

内容脚本在页面里判定账号、密码与验证码输入框;扫描限流分批进行,不改动宿主页面的样式与脚本。

2

按域名取候选

三档跨子域名匹配决定哪些账号出现在侧边栏与内联下拉里,默认只认精确主机名,多环境账号因此互不串号。

3

本机解密

主密码经 PBKDF2 派生密钥;打开列表时整库解密一次,明文只存在于扩展自身上下文,磁盘上始终是密文。密钥材料与解密快照在锁定或过期时即刻销毁。

4

填充并登录

逐字段写入并自动勾选「记住我 / 同意协议」,可选再替你点下登录按钮;网页上新产生的凭证回写前先经你确认。

为什么它开起来不卡

四件事全在你自己的机器上完成,没有一步在等服务器

常驻 20 秒心跳 + 30 秒复活闹钟让后台 Service Worker 全平台常驻,密码缓存因此一直留在内存里,点开侧边栏不必等冷启动。
预热 窗口聚焦、标签切换与保活心跳都会按平台预热侧边栏要用的渲染资源(5 分钟节流一次),首次打开不必现场去磁盘取 chunk。
竞速 会话内存快照、后台取数、侧边栏本地读取三路并行,谁先回来用谁;任何一路失败都不拖累其余两路。
首批 列表首帧只画第一批行,之后逐帧放开、滚动到哪铺到哪,接近 2000 条上限时也不必等整张表画完才动手。

我们把「点开侧边栏就立刻有界面」当作调优目标:会话有效时数据从缓存取回约 20-50ms。跨机器不给统一的毫秒承诺——磁盘速度与杀毒软件的实时扫描,差别比我们能控制的还大。

四步开始使用

无需注册,无需登录,下载即用

01

安装扩展

从 Chrome 应用商店 一键安装(推荐,后续自动更新);无法访问 Google 的用户可从 GitHub Releases 下载 zip 包手动安装。安装完成后即可在工具栏看到钥匙图标。

02

设置主密码

首次使用设置一个至少 8 位、包含字母数字与特殊字符的主密码,作为唯一钥匙。

03

添加或导入密码

手动新增账号,或通过 CSV 模板、JSON 文件批量导入历史账号,标签分类一目了然。首次进入管理页还会自动播放聚光式新手引导,光圈逐处圈住真实按钮,带你认路添加、导入、备份与体检;走到「留退路」这一步还能当场打开离线恢复密钥设置登记一份退路(没登记也能稍后补)。

04

享受自动填充

访问登录页面,点击登录框内的钥匙图标(默认内联填充),或通过侧边栏、一键填充快捷键(Ctrl+Shift+F),账号密码即刻填入。

更新版本提示:更新时只需将压缩包内的文件直接覆盖原有安装目录下的文件即可,切勿重新选择其他目录加载扩展。更换加载目录会导致 Chrome 将其视为全新安装,原有的密码数据将无法访问。

💡 如何查看当前安装目录:打开 chrome://extensions/,找到本扩展的卡片,点击"详情",在扩展详情页下方可以看到「来源:/path/to/your/directory」,冒号后面的路径即为当前安装目录,更新时将文件覆盖到此目录即可。

使用场景与对应的做法

从场景到入口的最短路径,第三列就是功能在界面上的名字

按类型筛选
常见场景、各自的做法,以及在哪里操作
场景 做法 在哪操作
开发者:多环境并行 保持默认档位,fat.example.com 与 uat.example.com 的账号严格隔离。 密码管理页头部「跨子域名匹配」
测试:一套账号跨子域共用 放宽一档到「精确匹配 + 通配条目」,由你逐条决定哪些网址写成 *.qq.com。 同上,三档随时切换
需要把主域一起带出 再放宽到「同主域名(更宽松)」,当前域名没有时依次带出主域与同主域其他子域。 同上(本机地址始终按端口区分,localhost / 127.0.0.1 / [::1] 互认)
回归测试反复登录 开启「自动触发登录」,填充完连登录按钮一起点掉。 偏好设置(管理页 / 悬浮按钮齿轮 / 侧边栏齿轮)
两步验证登录 验证码与密码存同一条目,跳到验证码页后活码胶囊自动锚定,点一下就填入。 侧边栏条目菜单「填充并登录」
老系统登录页识别不到 给该域名添加站点规则,指定账号框 / 密码框的 CSS 选择器,可深入 Shadow DOM 取字段。 管理页「站点规则」
把规则交给同事或另一台机器 导出规则 JSON 分发;导入按域名合并,同域名条目覆盖、其余保留。 「站点规则」弹窗内导入 / 导出
从别的管理器搬家 CSV / JSON 双格式导入,自动识别 Chrome / LastPass / Bitwarden / 1Password 的导出格式。 管理页「导入数据」
换电脑或重装系统 导出 .aph 加密备份随身携带,导入时先解密预览再确认。 管理页「数据管理」
不想为每个站点想密码 内置生成器出随机密码或助记词组,也能在输入框上右键直接生成并填充。 新增 / 编辑表单密码框旁的魔棒按钮、页面右键菜单
定期看看哪些密码该换 一键 0-100 离线体检,四维加权给出整改清单,全程本机计算。 管理页「安全体检」

为什么选择我们?

与主流密码管理方案全面对比,找到最适合你的选择

功能特性 账号密码管理助手 Chrome 内置 Bitwarden 1Password
价格 完全免费 免费
数据存储 纯本地 本地 云端 云端
一键登录(填充+勾选+点击) ✓ ✗ ✗ ✗
多环境账号隔离 ✓ ✗ ✗ ✗
站点规则(自定义填充选择器) ✓ ✗ ✗ ✗
内置 TOTP 两步验证 ✓ ✗ 付费版 ✓
安全体检 ✓ ✗ 付费版 ✓
完全离线可用 ✓ ✓ ✗ ✗
导入 Chrome / Bitwarden / 1Password ✓ 仅 CSV ✓ ✓
需要注册账号 不需要 不需要 需要 需要
开源 ✓ ✗ ✓ ✗

安装方式与运行要求

商店点一下,或者离线加载解压目录——两条路的数据格式完全相同

运行环境

较新版本的桌面版 Google Chrome / Edge(Manifest V3)。推荐从 Chrome Web Store 安装,后续自动更新;无法访问 Google 时,从 GitHub Releases 下载 zip 手动加载。

仓库同时提供 pnpm build:firefox(产物为 MV2),但发布与验证以 Chrome 为准。与其他扩展一样,chrome:// 页面、应用商店页与其他扩展页面无法注入。

Chrome 应用商店 下载 zip

离线加载(四步)

  • 下载 Releases 里最新的 zip,解压到一个固定目录。
  • 打开 chrome://extensions/,在右上角开启「开发者模式」。
  • 点「加载已解压的扩展程序」,选中上一步的解压目录。
  • 更新时把新文件覆盖回同一目录;换目录会被 Chrome 当成全新安装(详见上方「使用步骤」的更新提示)。

构建环境

Node.js ^20.19.0 || >=22.12.0(下限由 Vite 决定,CI 固定 Node 22)、pnpm 10(见 packageManager)。技术栈为 WXT + Vue 3 + TypeScript + Element Plus + Vite,Element Plus 按组件引入以控制包体,匹配与加解密逻辑由 Vitest 覆盖。

pnpm dev         # 开发服务(8899)
pnpm build       # 生产构建
pnpm test:run    # 单元测试
pnpm typecheck   # 类型检查
pnpm lint        # ESLint
pnpm lint:style  # Stylelint

隐私与权限

「密码数据不出本机」要能被验证,而不只是被声明——下面是它的四条依据

  • 五个敏感字段各自单独加密后写入 chrome.storage.local;锁定与会话过期只销毁密钥材料与解密快照,不做整库重新加密。
  • 唯一的外联是每 6 小时一次的匿名版本检查,只读取公开渠道公布的版本号;账号、密码与两步验证码从不经这条通道。
  • 不申请 cookies、不申请 history;content script 只在登录表单上工作,注入的界面关在 Closed Shadow DOM 里,不读写宿主页面变量。
  • 随时带得走:CSV / JSON 导出与 .aph 加密备份都由你保管,换设备靠你自己的备份文件,不依赖任何同步服务。
<all_urls> 在任意网站上检测登录表单并提供自动填充(host 权限,配合上面的按需工作范围)
activeTab 在当前标签页中检测登录表单并执行自动填充
clipboardRead 读取剪贴板以验证自动清除前内容未被替换
webNavigation 监听页面导航事件以优化表单检测时机

全部 13 项权限与逐项用途见 隐私政策

常见问题

使用前后你可能会关心的问题

安全与隐私
不会。本插件采用纯本地存储方案,所有数据保存在浏览器本地空间,敏感字段逐字段经 AES-256-GCM 加密后落盘,账号、密码与验证码从不上传到任何服务器;唯一的外联是每 6 小时一次的匿名版本检查。
主密码本身不能找回,提示语只是记忆辅助、不是安全提问。离线恢复默认关闭、没有自动迁移:须提前在「安全设置 → 离线恢复密钥」输入当前主密码,保存并回填验证 .aphrecovery 套件后才启用;也可换发或停用。已启用且保留匹配密钥时,在锁屏输入密钥或导入套件,设置新主密码并保存、验证新套件,恢复当前本机的密码、密码回收站、密码历史、个人信息与个人信息回收站;默认任一数据无法解密都会阻止原地恢复,数据不做任何改动;只有恢复被中止后,用户明确知情选择携带,才会恢复其余数据,解不开的记录会原样留在库里、新主密码无法读取,也不会出现在列表或备份中。完成后保持锁定,用新主密码解锁。套件只含密钥、套件标识、版本和时间,不含密码库;数据或 Profile 丢失时只有密钥无用,也不能事后给锁死库补恢复。没有可用密钥时,先在忘记向导只读验证 .aph / .aphid,再到另一设备或独立 Profile 导入核对,最后才考虑清除原库,不能先清再试。备份仍需导出时主密码,恢复密钥不解旧备份;导出时与当前若是同一密码且已遗忘,备份仍打不开。明文 CSV / JSON 导出也可作数据来源;没有可用密钥或可解备份时仍无法恢复,重置清空不可撤销。
在「安全设置 → 修改主密码」验证当前主密码并设置新密码。本机五域(密码、密码回收站、密码历史、个人信息、个人信息回收站)经解密检查后重新加密:密码与回收站解不开即中止换钥,解不开的历史与个人信息记录原样保留;离线恢复要求五域全部可解。已启用离线恢复者必须先保存并回填验证换发的新套件,成功后旧恢复密钥不再适用于当前本机入口;未启用者保留原改密交互。创建、换发、停用恢复都不是备份,也不能撤销攻击者已复制的旧密钥与旧恢复包/密文;疑泄漏需改主密码轮换数据钥,历史副本无法收回。.aph / .aphid 仍需导出时的主密码,新恢复密钥不能解开旧备份。恢复只持久化包裹的数据钥与非敏感元数据,不保存恢复密钥或其包裹钥;主密码不以原文或可逆密文保存。恢复不新增请求、权限或遥测,既有匿名版本检查不变。
会话过期只会清除内存与 storage.session 中的会话密钥材料与解密缓存——磁盘上的敏感字段本来就是密文,不存在「过期时批量重新加密」这一步;下次使用时重新验证主密码即可恢复访问,账号数据不会丢失。
在密码管理页「自动锁定设置」中可配置闲置时间(5/10/30/60 分钟或不锁定)。连续闲置超过设定时间后,自动清除会话并锁定密码管理;系统锁屏或屏保激活时也会立即锁定。需重新验证主密码才能恢复访问,有效防止离开电脑时密码列表被他人查看。
在密码管理页「自动锁定设置」中可开启「浏览器重启锁定」开关。开启后,即使会话仍在有效期内,完全关闭并重新打开浏览器时也需重新输入主密码,适合对安全性要求更高的场景。关闭此选项则在有效期内自动保持登录,无需重复输入。要注意的取舍是:保持登录期间,恢复登录所需的密钥材料会留在本机磁盘上(这正是重启免密的前提),能读取本机浏览器配置的程序在此期间足以解密数据;手动锁定或会话过期会立即销毁它,因此共用电脑建议开启此开关。
安全体检是密码管理页顶部操作栏提供的一键密码健康扫描功能。点击「安全体检」按钮(旁边有信号灯圆点指示健康等级),会展示综合安全评分(0~100 分),由四个计分维度加权得出:密码复用(35)、弱密码(25)、常见泄露密码(20,近千条离线弱口令字典命中)、长时间未更新(20,90/180/365 天分级预警);未开启两步验证单独列示、不计入评分。长时间未更新的条目还可设置密码到期提醒(7/30/90 天后桌面通知提醒更换)。每条问题提供「去处理」按钮,可直接跳转编辑。全程本地计算,不联网、不上传任何数据。
基础使用
请确认 Chrome 浏览器版本不低于 114;同时该页面需要包含登录表单。如果没有自动弹出,也可以点击插件图标(支持快捷键 Ctrl+Shift+L / Cmd+Shift+L),或通过悬浮按钮的「快速填充」手动打开。
请等待页面完全加载完成后再尝试填充;如果仍然不生效,可以刷新页面后重试。插件内置三套填充策略(Native Setter / execCommand / 模拟键盘事件),会自动切换以适配不同网站。
先等页面完全加载或刷新后重试。如果表单渲染在自定义组件(Web Components)里,启发式识别可能取不到输入框——这时打开密码管理页的「站点规则」,为该域名手写用户名框或密码框的 CSS 选择器即可:只需钉住识别错的那一侧,另一侧留空仍走自动检测(短信验证码登录页没有密码框,密码选择器留空即可);落点始终以你配的规则为准,但填充回执会写明这次写入来自站点规则,被指认为密码框的输入框看着像验证码 / 动态口令框时还会直接点破(规则域名需与登录页域名完全一致,不支持通配)。每条规则自带「Shadow DOM 穿透」开关,默认开启,只作用于开放影子根(closed 模式的影子根任何扩展都读不到)。规则可导出为纯文本 JSON(只含域名与选择器,不含任何凭据)并按域名合并导入,导入结果报「新增 / 更新 / 忽略」,上限 500 条规则、单文件 2 MiB。
Chrome 浏览器原生支持修改扩展快捷键。在地址栏输入 chrome://extensions/shortcuts,找到「Account Password Helper」,点击对应命令右侧的快捷键输入框,按下新的组合键即可。修改后 Popup 弹窗中显示的快捷键会自动同步更新。也可以从密码管理页「帮助 → 快捷键」打开一览弹窗查看四组按键的当前生效状态,其中「前往修改」按钮直达该管理页;侧边栏「帮助」弹窗的「快捷键」分组同样提供一览与入口。
按下 Ctrl+Shift+F / Cmd+Shift+F 后,插件直接填充与侧边栏列表首条一致的账号密码(域名匹配优先 + 收藏置顶),无需打开侧边栏。多条匹配时通知会告知填充了哪条、共几条匹配;未验证主密码时会就地展开内联下拉列表,点击即可前往验证解锁;无匹配账号时通过桌面通知提示,填充结果同时通过工具栏图标角标反馈(成功绿色对勾 / 失败红色感叹号)。
Chrome 出于安全考虑,不会为「通过更新新增的命令」自动绑定建议快捷键(避免更新时被静默劫持)。因此在快捷键功能上线前就已安装本插件的用户,以及开发时重新加载的扩展,快捷键会显示为「未设置」,只需按上一条手动绑定一次即可长期生效。Popup 中未绑定的入口会显示「设置快捷键」按钮,点击可直达 chrome://extensions/shortcuts;密码管理页「帮助 → 快捷键」与侧边栏「帮助」弹窗的快捷键分组会直接标注哪些按键当前未生效,避免「按了没反应」时无从排查。
通过 Chrome 应用商店安装的用户,版本更新由商店自动推送,无需手动操作。此外,插件还通过 GitHub Releases API 每 6 小时自动检测最新版本,发现新版本时会在 Popup 弹窗中展示更新提示,点击即可跳转到下载页面。你也可以在 Popup 弹窗中手动触发检测。
修改后立即创建新会话,新有效期即时生效。
有三种方式进入偏好设置面板:①在密码管理页点击「偏好设置」按钮;②点击页面悬浮按钮上的齿轮图标;③在侧边栏快速填充右上角齿轮图标。在偏好设置面板中可以看到 6 款色彩主题选项(晴空蓝、青竹绿、桃花粉、樱粉紫、落霞橙、雾墨灰),点击色块即可切换,所有页面和组件即时生效,无需刷新。
内联填充是侧边栏之外的另一种快捷填充方式。当填充模式为「内联」时,登录输入框获焦后会在右侧内缘显示一个钥匙图标,点击图标展开迷你面板(含搜索栏、账号列表和密码管理入口),选择账号即可填充;也可按快捷键 Ctrl+Shift+K / Cmd+Shift+K 直接展开(任意填充模式下均可用)。支持键盘导航(↑↓ 浏览、Enter 填充、Esc 关闭),面板打开与每次筛选后默认选中首条,回车即填当前站点最匹配的账号;搜索与侧边栏共用同一套口径,账号 / 标签 / 备注 / 网址多字段命中,认拼音全拼与首字母缩写;中文/日文输入法候选未上屏时不接管 ↑↓ / Enter / Esc,避免误填。当前站点无匹配账号时,空态提供「到全部账号中搜索」,带着关键词直达管理页做全库检索。使用 Closed Shadow DOM 完全隔离页面样式。
数据管理
点击「下载模板」获取标准格式的 CSV 文件,确保「用户名」一列不为空。插件支持 .csv 格式,自动识别 Chrome、LastPass、Bitwarden、1Password 的导出格式。
支持。在导入弹窗中上传 CSV 文件,插件会自动识别 Chrome、LastPass、Bitwarden、1Password 的导出格式并映射字段。只需从对应密码管理器导出 CSV 文件,然后在导入弹窗中选择即可。
支持。在密码管理页「数据管理」下拉菜单中选择「导出JSON」即可将所有密码数据导出为 JSON 文件(需验证主密码),导出文件名格式为 passwords_YYYYMMDD_HHmmss.json。导入时同样在导入弹窗中选择 JSON 文件即可,字段结构与插件内部存储一致。
在密码管理页「数据管理」中点击「一键去重」,插件会智能检测重复条目(相同用户名 + 相同 URL),展示去重结果供确认后清理。已收藏的条目不会被删除。
能。删除的密码会先移入回收站保留 30 天,在密码管理页「数据管理」下拉菜单 →「回收站」中可查看已删除条目,支持单条「恢复」、「彻底删除」和「清空回收站」。超过 30 天的条目会自动清理;回收站条目保持加密存储。
能。每次修改密码时,插件会自动将旧密码加密快照入历史(可在「安全设置」→「密码历史设置」中配置启用/关闭及保留条数,默认 3 条)。在编辑该条目的弹窗底部可看到「密码修改历史」区块,点击「复制」可复制旧密码,点击「恢复」即将旧密码回填到密码框。历史以加密态存储,查看需会话有效。
在密码管理页点击「备份到邮箱」,配置目标邮箱后可选择备份方式:「不加密备份」导出标准数据文件,「加密备份」导出 .aph 加密文件(只能通过本插件「加密备份导入」功能并验证原主密码才能查看)。可开启「自动备份提醒」定时发送桌面通知,间隔可选每天/3天/每周/两周/每月。
在密码管理页「数据管理」中,「加密备份导出」会用主密码将所有密码数据加密为 .aph 文件下载。「加密备份导入」上传 .aph 文件后输入导出时使用的主密码解密,解密成功可预览数据(前 5 条)再确认导入。加密方案为 PBKDF2 + AES-256-GCM,安全性极高。
一份加密备份就能把账号库整个搬走。源浏览器在管理页「数据管理 → 加密备份导出」验证主密码,产出一个 .aph 文件;这份文件不认浏览器,丢进任意网盘、拷进 U 盘或当邮件附件发给自己都行——网盘那边收到的只是一个不透明的二进制容器(salt + IV + AES-256-GCM 密文,密钥由主密码经 60 万轮 PBKDF2 派生),没有这把主密码谁也解不开,所以搬家不需要同步服务,也不需要给任何第三方授权。新浏览器这边:装同一款扩展,先设一个主密码(不必和原来相同),再用「加密备份导入」上传 .aph 并输入「导出时使用的主密码」,解密成功先预览、确认后才写入,条目会按这台机器自己的密钥逐字段重新加密落盘。两处要留意:一是导入是追加而非合并,不做去重,且与新增、网页自动保存共用 2000 条上限,额度不够时由你选「只导入前若干条」或取消,所以导进空库最干净,已有数据事后用「一键去重」清理即可;二是备份只承载账号库的九个字段(账号、密码、网址、标签、备注、TOTP 密钥、创建与更新时间、收藏),个人信息库要单独导 .aphid,站点规则要单独导明文 JSON,而偏好与安全设置、按条目的改密提醒、回收站和密码修改历史不随备份走,需在新机器重新设置。
有。密码列表的条目总量上限为 2000 条,按列表条目数计数,回收站中的条目不占额度。达到上限后新增、导入、网页自动保存与回收站恢复都会明确提示被拒绝,不会静默覆盖或删除已保存的数据;导入超出剩余额度时,预览页会显示还能导入多少条、将被忽略多少条,由你选择只导入前若干条或取消。需要腾出额度时,在密码列表中删除不再使用的条目即可——条目移进回收站的那一刻就释放额度,无需再清空回收站;也可以先用「导出数据」「导出JSON」「加密备份导出」留存全量数据再清理列表。
不会按条目总数卡。列表按页呈现(默认每页 100 条,可切 50 / 100 / 200,档位记在本机、下次打开管理页仍是这一档),一次只渲染当前这一页,所以搜索、输入过滤、翻页、悬停这类交互的耗时基本不再随条目数增长——本机同法实测,600 条与近上限 2000 条两档的读数落在同一量级。打开管理页还包含一次「读整库并解密」,这一步的开销与条目总数相关、不由分页决定,所以这里的口径是「成本不随行数逐条放大」,不是「恒定耗时」。分页只改变「一次画多少行」:搜索、排序、导出与「总计 / 筛选后」读数作用的仍是全部命中条目,跨页勾选也会保留(分页条会写明有几条不在当前页);表头「全选」按表格惯例只勾当前页,需要大批量操作时先切到每页 200 条,或逐页勾选。新增、编辑、收藏、创建副本后会自动跳到该条所在页并高亮 6 秒。页码则不记忆:它随筛选与排序口径变化,是派生值而不是设置。
高级配置
在密码管理页点击「自动保存设置」按钮,开启「启用自动保存」开关。可选配置域名匹配规则(支持精确域名和正则表达式),规则为空时匹配所有域名。登录时会弹出确认卡片,可选择「保存」「暂不保存」或「不再提示」。弹窗中还可编辑标签(默认从页面标题里取站点名)和备注(默认为"自动保存")。选择「不再提示」会将该域名加入屏蔽列表;已屏蔽的域名可在设置中移除以恢复提示。插件会在弹窗前比对密码库:账号密码完全相同则不再重复提示,密码发生变化时弹出「更新」确认。
可能原因包括:①该域名已被加入屏蔽黑名单(检查自动保存设置中的「已屏蔽的域名」);②该账号密码与已保存的完全相同,无需重复提示;③域名不匹配配置的白名单规则;④会话已锁定或已过期。
当同一网站(同域名)相同账号但密码发生变化时,插件会弹出「更新」确认,确认后更新该条目的密码,并保留原有的标签和备注(除非在弹窗中手动修改);账号密码完全相同则不打扰;不同账号则新增条目,不会影响已有数据。
可以,但默认不共用。密码管理页头部的「跨子域名匹配」提供三档,默认是「仅精确匹配」。切到「精确 + 通配条目」后,网址写成 *.qq.com 的账号会在该站点任意子域名出现;切到「同主域名」再加一层兜底——当前域名没有账号时依次带出主域 qq.com 与兄弟子域的条目,并在列表里标注「跨子域」。放宽只改变哪些账号被展示与可填充:自动保存的判重口径不随这三档改变,侧边栏与内联下拉共用同一套排序、一键填充取首条。同一个弹窗里还有一条独立的「端口」轴,用来区分同一域名下跑在不同端口的服务。
默认只在 localhost 与 127.0.0.1、[::1] 上按端口区分(这三种写法互认为同一台机器,同一端口的账号在三种写法之间都能填)。需要把公网域名或内网 IP 的不同服务也隔开时,在密码管理页头部「跨子域名匹配」里把端口切到「按端口隔离」:网址写了端口的账号只在同端口出现;没写端口的账号按「这个域名的门面地址」理解,只在该域名协议的默认端口(http 80 / https 443)出现。这一档与跨子域三档正交,可以叠加。想让一条账号覆盖本机所有端口,把网址写成 localhost:*,它比留空网址精准,不会把本机账号带到公网站点上。无论哪一档,本地页面只列本机的账号、公网页面只列该站点的账号;确实有同主机账号被端口挡住时,侧边栏头部会亮起当前端口芯片(如 :3000),点一下即可临时显示;本站一条都不剩时,空态会直接写出还有几条。开启后侧边栏顶部会显示当前端口,点一下可在本站临时显示其他端口的账号(该选择不保存,切到别的标签页自动收回)——这类条目标注「其他端口」、排在列表末尾,且只提供复制与打开站点,不会把 A 端口的密码填进 B 端口的登录框。自动保存遵守同一条归属:在非默认端口登录只更新同端口的账号。
在密码管理页点击「安全设置」→「收藏上限设置」,可调整收藏条目上限(1~50 条,默认 10 条)。达到上限时新收藏自动淘汰最近最少使用(LRU)的条目,确保常用账号置顶。被淘汰的条目仅取消收藏标记,密码数据不受影响。
有三种方式进入偏好设置面板:①在密码管理页点击「偏好设置」按钮;②点击页面悬浮按钮上的齿轮图标;③在侧边栏快速填充右上角齿轮图标。可配置:主题换肤(6 款色彩主题)、界面语言(中文 / English)、悬浮按钮显示/隐藏、快速填充方式、个人信息字段提示、自动触发登录、密码可见性切换、Shadow DOM 穿透以及按钮透明度。
在偏好设置面板的「语言 / Language」分组中点击「中文」或「English」即可切换,切换后即时生效并自动同步到所有已打开的插件页面(管理页 / 侧边栏 / Popup),无需刷新。
悬浮按钮「偏好设置」中默认关闭「密码可见性切换」,需手动开启。开启后插件对所有密码输入框统一注入切换按钮,输入有值时按钮自动可见。
会。复制密码后,插件会根据「剪贴板设置」中的配置,在指定延时后自动清除剪贴板内容。默认延时 30 秒,可选 10/15/30/60/120 秒。清除前会验证剪贴板内容未被替换;若已失焦无法验证,则采用「尽力清除」策略。复制用户名时会自动取消清除定时器。建议在密码管理页「安全设置」→「剪贴板设置」中确认开关已启用。
在添加或编辑密码的表单中,密码输入框旁有魔棒图标按钮,点击打开密码生成器,顶部可切换「随机密码」与「助记词组」模式。随机密码可自定义长度(6~50)、选择字符集(大写/小写/数字/特殊字符),还可排除易混淆字符(1、l、I、0、O);助记词组从本地 3080 词词库随机选取 3~8 个单词组合,支持分隔符、首字母大写、末尾追加数字,既安全又易记。生成后实时显示强度进度条,点击「使用此密码」填入。基于 Web Crypto API,保证密码学安全随机性。
两者都是密码填充方式,功能互补。侧边栏是浏览器侧边的完整面板,适合搜索浏览全部密码、管理收藏等;内联填充是页面内的迷你面板,登录框获焦后显示钥匙图标,点击即可快速选择账号填充,无需切换到侧边栏。可在偏好设置中选择填充模式:「侧边栏」适合习惯侧边操作的用户,「内联」适合追求快速填充的用户。
在添加或编辑密码的表单中,找到「两步验证」字段,粘贴网站提供的 otpauth:// 链接或 Base32 密钥即可;也可以点击「扫描网页二维码」自动截取最近浏览的网页并识别其中的二维码,或「上传二维码图片」识别截图(全程本地 jsQR 解码,不联网)。保存后,密码列表和侧边栏会实时展示 6 位动态码与环形倒计时(末 5 秒变色提示即将刷新)。侧边栏条目提供「填充验证码」和「复制验证码」按钮;GitHub 式账密页与验证码页分离的两步登录,账密填充成功后跳转纯验证码页会自动在输入框旁锚定活码胶囊,支持一键填入或复制(3 分钟有效)。动态码基于 Web Crypto HMAC 在本地按 RFC 6238 计算,该过程不发起网络请求。注意:本机时钟必须准确(误差 < 30 秒),否则动态码验证会失败。
插件在性能方面做了大量优化。Service Worker 采用全平台常驻保活(20 秒心跳 + 30 秒复活闹钟)持续运行,确保密码缓存始终在内存中可用,侧边栏打开时可直接从缓存加载数据(约 20-50ms),会话失效后同样秒开,避免冷启动白屏。Service Worker 启动后还会延迟 500ms 预热密码缓存,并按需预热侧边栏渲染资源。保活会在后台约每 30 秒唤醒一次扩展,属消除冷启动白屏的主动设计取舍。
Windows Defender 会在扩展文件首次加载时逐文件扫描,导致冷启动延迟增加 1-2 秒。建议将 Chrome 扩展目录加入 Defender 排除列表以跳过扫描:打开「Windows 安全中心」→「病毒和威胁防护」→「管理设置」→「排除项」→「添加排除项」→选择「文件夹」→粘贴路径 %LOCALAPPDATA%\Google\Chrome\User Data\Default\Extensions。加入后冷启动可从 2-3 秒降至 1 秒以内。Mac 用户无需此操作。

作者的其他插件

同一位作者、同一套做法:开源、离线、数据只留在本机

添加到 Chrome